Construisons ensemble une économie plus sociale et plus solidaire
Catégorie : Le saviez-vous ?
Dans cette section, vous trouverez des articles informatifs. Vous trouverez aussi des compléments de formation – découvrir ou se remémorer les principes fondamentaux de l’audit – et des trucs et astuces de l’auditeur.
La voici, la voilà : l’ISO Survey 2025 a enfin été publiée !
Chaque année, cette enquête mondiale menée par l’organisation internationale de normalisation elle-même révèle les grandes évolutions en matière de certifications.
➡️ La norme ISO 9001 est-elle toujours n°1, tous pays confondus ?
➡️ Quels sont les référentiels qui connaissent la progression la plus marquée cette année ?
➡️ Quels sont les chiffres clés à retenir pour la France ?
Chez Ethiqual, nous avons décortiqué pour vous l’étude pour identifier les tendances qui se dessinent et vous fournir un état des lieux des systèmes de management dans le monde en 2025.
Alors, vous nous suivez ?
📝 L’essentiel à retenir de l’ISO Survey 2025 : le récap’ d’Ethiqual !
L’ISO Survey, c’est quoi exactement ? Bref rappel
Vous n’êtes pas encore familier avec l’ISO Survey ?
Voici ce que vous devez savoir !
L’ISO Survey est une enquête mondiale qui recense le nombre de certificats valides dans le monde parmi une sélection de référentiels ISO.
💡 Attention : le sondage s’attarde uniquement sur les certificats sous accréditation.
Vous pouvez consulter la répartition :
Par norme.
Par pays.
Par secteur d’activité.
C’est LA ressource attendue chaque année par tous les professionnels QHSE ! Une photographie à l’instant t du monde des systèmes de management.
Ce baromètre n’a rien de nouveau puisqu’il est publié tous les ans depuis 1993. Depuis 2025, les données sont recueillies auprès d’IAF CertSearch, la base de données mondiale des certifications accréditées des systèmes de management.
Le TOP 10 des référentiels les plus certifiés dans le monde selon l’ISO Survey 2025
Nous n’allons pas vous faire attendre plus longtemps !
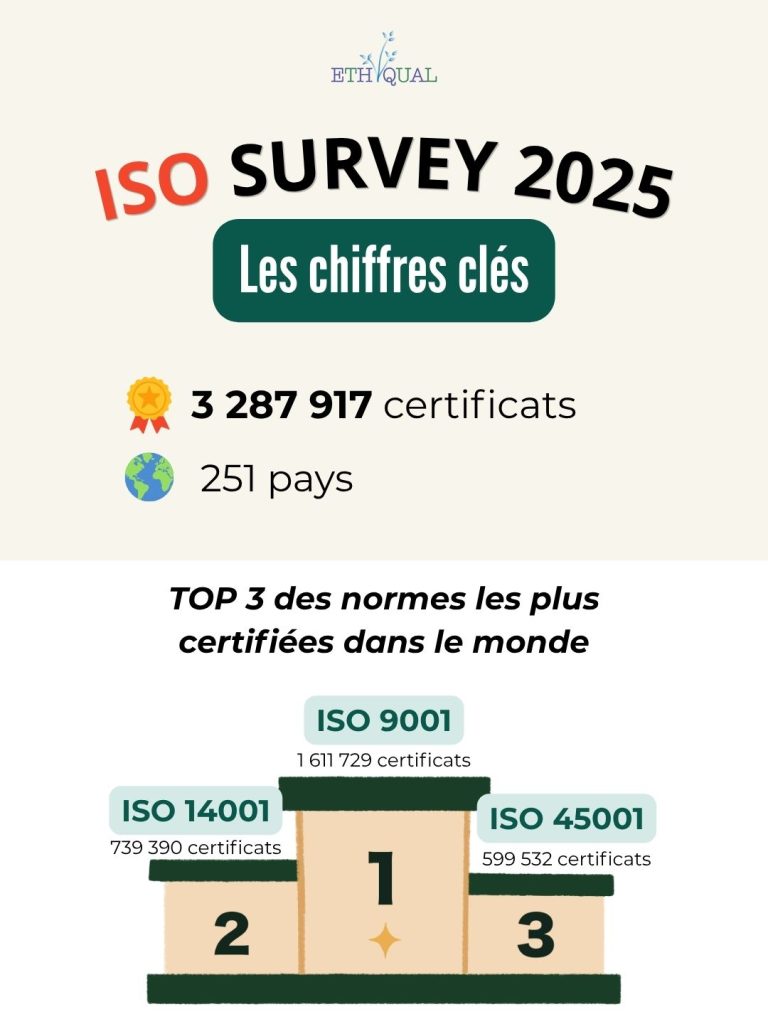
D’après l’ISO Survey 2025, voici les 10 normes les plus certifiées au monde cette année-là :
Référentiel
Nombre de certificats en 2025
Nombre de sites concernés en 2025
ISO 9001:2015
1 611 729
2 419 972
ISO 14001:2015
739 390
1 246 566
ISO 45001:2018
599 532
1 011 191
ISO/IEC 27001:2013&2022
125 622
226 262
ISO 22000:2018
68 271
86 028
ISO 50001:2018
47 394
109 501
ISO 13485:2016
36 522
50 393
ISO/IEC 20000-1:2018
29 629
47 099
ISO 37001:2016&2025
18 449
29 506
ISO 22301:2019
6 282
15 466
💡 La quantité et la nature des données recueillies peuvent varier d’une année à l’autre. Certains pays peuvent être représentés une année et pas la suivante faute de données suffisantes (exemple : l’ISO Survey de 2023 ne comprenait pas les données d’accréditation de la Chine). Il convient donc de garder un œil critique lors de l’analyse et de la comparaison des résultats.
Décryptage des 5 normes les plus certifiées en 2025, par pays et par secteur
Pour celles et ceux qui veulent aller plus loin, nous vous proposons une analyse un peu plus poussée du TOP 5 des référentiels les plus représentés !
1. ISO 9001:2015 : systèmes de management de la qualité
Nombre total de certificats ISO 9001:2015 valides sous accréditation en 2025
1 611 729 certificats ISO 9001:2015 dans 2 419 972 sites.
Les 3 secteurs d’activité les plus représentés
Métaux de base et fabrication de produits métalliques : 42 864 certificats.
Commerce de gros et de détail, réparation de véhicules automobiles, de motocycles et de biens personnels et domestiques : 35 415 certificats.
Équipements électriques et optiques : 29 479 certificats.
ℹ️ En réalité le secteur qui arrive en 1re position est le secteur « Unknown » ou « Inconnu » qui regroupe tous les domaines qui n’entrent pas dans une catégorie. Nous avons décidé de ne pas en tenir compte ici.
Les 3 pays qui recensent le plus grand nombre de certifications ISO 9001
La Chine avec 673 426 certificats.
L’Inde avec 139 303 certificats.
L’Italie avec 92 459 certificats.
🗣️ La note d’Ethiqual : évidemment, ces chiffres sont à analyser au regard de la population et du contexte de chaque pays. Avec plus de 1,4 milliard d’habitants en Chine et en Inde, il n’est pas étonnant que ces pays soient les plus représentés dans le classement mondial.
5. ISO 22000:2018 : systèmes de management de la sécurité des denrées alimentaires
Nombre total de certificats 22000:2018 valides sous accréditation en 2025
68 271 certificats 22000:2018 sur 86 028 sites.
Les 3 secteurs d’activité les plus représentés
Produits alimentaires, boissons et tabac : 1 074 certificats.
Hôtels et restaurants : 498 certificats.
Commerce de gros et de détail, réparation de véhicules automobiles, de motocycles et de biens personnels et domestiques : 285 certificats.
Les 3 pays qui recensent le plus grand nombre de certifications ISO 22000
La Chine avec 27 289 certificats.
L’Inde avec 6 281 certificats.
La Grèce avec 3 963 certificats.
Quelles évolutions entre les données de l’enquête de 2024 et celles de 2025 ?
Une augmentation de 10,9 % des certificats dans le monde
Cette année encore, la certification ISO prend de l’ampleur avec un nombre de certificats valides en hausse de 10,9 % en 2025 par rapport à 2024 !
Nous sommes passés de 2 963 862 certificats valides sous accréditation dans 250 pays à 3 287 917 dans 251 pays, tous référentiels confondus.
L’ISO 37001 : une progression fulgurante
À votre avis, quelle est la norme qui a le plus progressé en matière de nombre de certifications entre 2024 et 2025 ?
Eh bien, c’est l’ISO 37001:2016&2025 qui encadre les systèmes de management anticorruption ! Nous sommes passés de 9 952 certificats valides en 2024 à 18 449 en 2025, soit une évolution conséquente de +85 % !
Cela peut s’expliquer par la publication en 2025 d’une nouvelle version de la norme sur la structure (annexe SL) harmonisée avec les autres normes. Cette évolution facilite à la fois le couplage avec l’ISO 9001 pour une entreprise déjà certifiée, tout en renforçant la culture éthique, le rôle des instances de gouvernance et la gestion des conflits d’intérêts.
Les autres référentiels de plus en plus adoptés : sécurité alimentaire, information, énergie
La sécurité semble prendre de plus en plus de place dans les systèmes de management des organisations en 2025.
En effet, l’ISO 22000:2018 connaît également une belle évolution : +73 % de certifications entre 2024 et 2025 (de 59 521 à 68 271 certificats valides) !
Une autre norme relative à la sécurité, de l’information cette fois, a une nouvelle fois progressé cette année : l’ISO 27001. L’enquête recense 125 622 certificats valides en 2025 contre 96 709 en 2024, soit une augmentation de 29,9 %. C’est près de 3 fois le rythme de croissance de l’ISO 9001 !
D’autres référentiels se démarquent selon les données de l’ISO Survey 2025 :
La norme ISO 22301:2019 relative aux systèmes de management de la continuité d’activité (SMCA) avec une augmentation de 37 % (de 4 595 à 6 282 certificats).
L’ISO 50001:2018 concernant les systèmes de management de l’énergie (SMÉ) : 38 482 certificats en 2024 et 47 394 en 2025 (+23%). Une préoccupation grandissante au regard de la hausse du coût de l’énergie et des enjeux écologiques !
L’ISO/IEC 42001:2023 relative au management des systèmes d’intelligence artificielle (IA) qui fait son entrée pour la première fois dans l’enquête cette année avec 271 certificats valides en 2025.
🗣️ La note d’Ethiqual : si l’on s’en tient strictement aux pourcentages, l’ISO 29001:2020 relative aux industries pétrolières figure également parmi les plus belles progressions cette année avec +46 % de certificats entre 2024 et 2025. Toutefois, lorsque nous y regardons d’un peu plus près, nous nous apercevons que le nombre de certifications est seulement passé de 26 à 38. C’est beaucoup moins significatif qu’il n’y paraît !
En France, quel état des lieux et combien de certificats valides sous accréditation ?
Pour conclure notre décryptage de l’ISO Survey 2025, nous nous sommes intéressés à la situation de la France sur les 10 normes les plus adoptées au monde !
Référentiel
Nombre de certificats valides en 2025
Nombre de sites en 2025
Évolution entre 2024 et 2025
ISO 9001:2015
16 246
48 376
+10 %
ISO 14001:2015
5 346
16 998
+16 %
ISO 45001:2018
2 345
9 605
+9 %
ISO/IEC 27001:2013&2022
1 071
2 566
+35 %
ISO 22000:2018
447
973
+5 %
ISO 13485:2016
1 251
1 761
-15 %
ISO 50001:2018
1 144
5 356
+17 %
ISO/IEC 20000-1:2018
13
54
+ 86 %
ISO 37001:2016&2025
26
165
-59 %
ISO 22301:2019
39
104
+30 %
Vous voulez vous former pour auditer de nouvelles normes ? Ethiqual vous accompagne !
Vous êtes auditeur ou professionnel QHSE et vous souhaitez vous former pour pouvoir réaliser des audits sur ces normes ?
Chez Ethiqual, nous vous proposons des formations d’auditeurs certifiés partout en France sur les référentiels suivants :
ISO 9001.
ISO 14001.
ISO 45001.
ISO 27001.
ISO 42001.
ISO 50001.
ISO 21001.
Vous pouvez également nous solliciter pour la co-construction d’une formation sur mesure selon vos besoins.
En septembre 2018, la loi n° 2018-771 , dite « Loi Avenir », a engagé une réforme de la formation professionnelle en France, conduisant notamment à la création du Référentiel National Qualité (RNQ), sur lequel repose la certification Qualiopi.
Cette réforme vise à renforcer la qualité des actions concourant au développement des compétences, en faisant évoluer les exigences applicables aux prestataires de formation et en remplaçant progressivement le référencement Datadock par une certification reconnue.
Mais quelle a été l’évolution du référentiel Qualiopi depuis sa création ? Quelle différence avec Datadock ? On vous aide à mieux comprendre.
La certification Qualiopi concerne les prestataires d’actions concourant au développement des compétences tels que :
les organismes de formation (OF)
les centres de bilans de compétences (CBC)
les centres de formation d’apprentis (CFA)
les organismes proposant des actions de validation des acquis de l’expérience (VAE).
Depuis sa première publication en 2019, l’évolution du référentiel Qualiopi s’est accompagnée de plusieurs mises à jour de son guide de lecture. La version 9 du guide de lecture, publiée en janvier 2024 et applicable depuis mars 2024, reste à ce jour la dernière version disponible.
*Ce guide ne tient pas encore compte des modifications introduites par le décret n° 2026-728 du 1er août 2026.
💥Qualiopi : de nouvelles exigences entrent en vigueur le 1er novembre 2026 ! Si la version 10 du guide de lecture est encore attendue, son absence ne reporte pas l’entrée en vigueur de cette réforme.
Pour en savoir plus sur ces évolutions, rendez-vous dans la dernière section de l’article. ⬇️
Référentiel QUALIOPI et DATADOCK : un objectif commun, une approche qui diffère
Créé par les financeurs de la formation professionnelle (notamment les OPCOs) en 2015, Datadock est une base de données permettant le recensement des prestataires aptes à délivrer des formations de qualité.
L’objectif du RNCQ (Qualiopi) reste similaire : attester de la qualité du processus mis en œuvre par les prestataires d’actions concourant au développement des compétences.
Néanmoins, là où DataDock permet à l’organisme de prouver « sa capacité » à délivrer des formations de qualité, Qualiopi va plus loin. La démarche englobe de nouvelles notions :
la prise en compte des personnes en situation de handicap (PSH) ;
la mise en place et la réalisation d’une veille ;
l’amélioration continue.
Aussi, il est à noter que Qualiopi est une certification (qui fait donc appel à la réalisation d’audits), tandis que DataDock est un dispositif de référencement. En effet, Datadock consiste à l’examen de documents nécessaires pour assurer la qualité d’une action de formation, via une plateforme en ligne. Il s’agit de prouver que des moyens sont disponibles pour délivrer une formation, et non de démontrer leur mise en oeuvre. Ce référencement vaut donc enregistrement, mais pas certification.
ℹ️ Depuis 2024, il n’est plus obligatoire de se faire référencer Datadock. Afin d’avoir accès à des financements sur les formations délivrées, c’est la certification Qualiopi qui est à présent nécessaire.
Historique des évolutions du Référentiel QUALIOPI depuis 2019
Dès sa première publication en juin 2019, le référentiel a connu de nombreuses évolutions. En effet, sa mise en place fut progressive. Elle est passée par une période préparatoire / de sensibilisation, avant d’être rendue obligatoire en janvier 2022.
Pour comprendre l’évolution du référentiel Qualiopi, il faut également s’intéresser aux différentes versions de son guide de lecture.
💡 D’ailleurs, pour faciliter la lecture, nous parlerons dans la suite de cet article de « versions » du référentiel Qualiopi. Cette appellation désigne en réalité les différentes versions du guide de lecture publié par le ministère du Travail, et non les évolutions réglementaires du référentiel lui-même. En effet, les modifications du référentiel sont fixées par les textes réglementaires, tandis que le guide de lecture vient préciser l’interprétation des exigences et leur mise en application.
2019 : un nouveau référentiel, de nombreux enjeux
Les différentes versions initiales et successives du référentiel, publiées en 2019 (V1, V2, V3, V4, …) correspondent à une phase de lancement. L’enjeu pour le gouvernement est grand : la certification, même progressive, de nombreux prestataires de formation (plusieurs milliers) est un challenge qui demande de l’organisation et du temps.
Durant cette phase, il faut se rappeler que la certification n’est pas obligatoire et que la validation des documents déposés sur Datadock est, elle, nécessaire.
Contenu du référentiel
Dans sa version initiale de 2019 donc, le Référentiel Qualiopi comportait 7 critères répartis en 32 indicateurs.
Critère 1 : Les conditions d’information du public sur les prestations proposées, les délais pour y accéder et les résultats obtenus
Critère 2 : L’identification précise des objectifs des prestations proposées et l’adaptation de ces prestations aux publics bénéficiaires lors de la conception des prestations
Critère 3 : L’adaptation aux publics bénéficiaires des prestations et des modalités d’accueil, d’accompagnement, de suivi et d’évaluation mises en œuvre
Critère 4 : L’adéquation des moyens pédagogiques, techniques et d’encadrement aux prestations mises en œuvre
Critère 5 : La qualification et le développement des connaissances et compétences des personnels chargés de mettre en œuvre les prestations
Critère 6 : L’inscription et l’investissement du prestataire dans son environnement professionnel
Critère 7 : Le recueil et la prise en compte des appréciations et des réclamations formulées par les parties prenantes aux prestations délivrées
Lancement de la certification
Ce Référentiel National Qualité (RNQ) – Qualiopi est mis en œuvre (pour rappel, à cette date, de manière volontaire et non obligatoire) suite à deux décrets :
La certification à ce dernier est ainsi réalisée selon un cycle « classique » de trois années, composé d’un audit initial et d’un audit de surveillance (18 mois plus tard).
De2020 à 2021 : un développement dans une démarche de sensibilisation et d’accompagnement des prestataires
Toujours en phase de développement et de mise en oeuvre progressive auprès des organismes volontaires, en 2020, le guide de lecture passe en V5 puis à six mois d’intervalle, en V6.
Ces deux versions se succèdent avec quelques changements d’importance, notamment suite aux retours d’expériences obtenus lors du lancement des premiers cycles de certification :
Version 6 du 05/10/2020 : précisions afin de faciliter l’accueil des publics en situation de handicap (PSH) et la gradation des non-conformités mineures.
Version 5 du 28/02/2020 : précision à l’indicateur 2 pour les modalités de calcul du ratio (CFA).
À cette époque, même si des organismes étaient déjà certifiés, le référentiel n’était toujours pas obligatoire pour bénéficier de financements. L’accès à ces derniers étant toujours régi par le référencement Datadock.
La pandémie de COVID-19 a d’ailleurs engendré un report de l’obligation de certification. Dans ce contexte, Qualiopi est un gage de qualité supplémentaire pour les organismes, qui bénéficiaient par ailleurs d’une période de certification de quatre ans (au lieu de trois).
Depuis 2022 : le référentiel QUALIOPI, point de passage « obligatoire »
Depuis le 1er janvier 2022, tous les prestataires d’actions de compétences (organismes de formations, CFA, centre de bilans de compétences, etc.) qui souhaitent accéder à des fonds publics ou mutualisés (financements), doivent être certifiés Qualiopi.
La version 7 parue en 2021 a donc été LA version de préparation à la certification mise en oeuvre par le plus grand nombre d’organismes.
Version 7 du 29/03/2021 : diverses précisions sont apportées et portent sur le délai d’application du guide (préambule), les indicateurs de résultats des CFA (indicateur2), les certifications professionnelles (indicateur 3), le conseil de perfectionnement, (indicateur 20) et la période de formation en situation de travail (indicateur 28).
À partir de là, l’obtention du label Qualiopi permet d’obtenir des fonds publics et des aides mutualisés de la part de tous les financeurs (y compris ceux du groupement Datadock).
Tous les organismes de formation qui ont déclaré leur activité de formation (c’est à dire qui possèdent un numéro de déclaration d’activité – NDA) sont référencées automatiquement sur la Liste Publique des Organismes de Formation (L.6351-7-1 du Code du Travail). Sur cette liste, il est fait mention de l’effectivité (ou non) de la certification.
2024 : de nouvelles évolutions du référentiel QUALIOPI
Après deux années de mises en pratique, une mise à jour du guide de lecture a été convoquée.
La version 8 (publiée en novembre 2023 pour mise en application à compter de janvier 2024) a dans un premier temps été introduite avec majoritairement des précisions de vocabulaire pour une meilleure compréhension et applicabilité du référentiel .
Et comme souvent, un changement n’arrive jamais seul… Le 8 janvier 2024, une version 9 faisait également son apparition. Cette dernière est applicable depuis le 8 mars 2024, et complète la version 8, notamment avec l’ajout d’encarts spécifiques pour la partie sous-traitance.
2026 : une nouvelle évolution réglementaire du référentiel QUALIOPI
Alors que des changements étaient attendus depuis 2025, c’est finalement l‘année 2026 qui marque une nouvelle étape dans l’évolution du référentiel Qualiopi.
Le décret n° 2026-728 du 1er août 2026 introduit de nouvelles dispositions réglementaires, dont l’entrée en vigueur est prévue le 1er novembre 2026.
💡Rappel : Même si la version 10 du guide de lecture Qualiopi n’a pas encore été publiée, les organismes concernés doivent d’ores et déjà anticiper les changements introduits par ce décret et leurs conséquences sur les pratiques et les audits.
Nous revenons plus en détail sur ces nouvelles exigences dans la dernière partie de cet article.
Guide de lecture QUALIOPI : quelles évolutions entre les versions 7, 8 et 9 ?
Après deux années de déploiement du référentiel et environ 43 000* organismes certifiés en France, le référentiel Qualiopi a été actualisé en 2024. Cette actualisation s’est faite en deux temps, avec le passage successif du guide de lecture en version 8 puis en version 9.
Ces nouvelles versions témoignent, une nouvelle fois, d’une prise de recul sur ces années de mise en application.
Applicable depuis le 8 mars 2024, la version 9 du guide de lecture reprend les précisions apportées par la version 8 et les complète, notamment sur la sous-traitance.
Détail des évolutions de 2024
Tout d’abord, le préambule rappelle :
l’objet de la certification Qualiopi et ses modalités d’obtention,
les règles de conduite de l’audit,
l’applicabilité des indicateurs,
les règles pour les nouveaux entrants,
les règles de pondération des non-conformités.
En parallèle, des exemples de preuves supplémentaires (non exhaustifs) sont disponibles.
Enfin, on y découvre des précisions sur le niveau attendu de certains indicateurs :
Indicateur 2 : diffusion des résultats
L’information chiffrée diffusée doit avoir un lien avec les objectifs fixés pour chaque prestation.
Indicateur 3 : taux d’obtention des certifications (OF, CFA, VAE)
Précision de vocabulaire : l’information diffusée doit comprendre l’intégralité des items et être à jour.
Indicateur 5 : objectifs opérationnels et évaluables
L’accent est mis sur la nécessité de fixer des objectifs spécifiques et évaluables.
Indicateur 8 : positionnement / évaluation des acquis (OF, CFA)
Changement de terme, le niveau attendu parle de démonstration « d’existence » au lieu de « mise en oeuvre », ce qui sous-entend que la mise en oeuvre d’une procédure peut être un élément de preuve suffisant et recevable. Il n’est ici plus demandé de montrer une mise en oeuvre spécifique d’une évaluation de positionnement.
Indicateur 10 : adaptation de la prestation
L’adaptation est à présent conditionnée à la nécessité établie suite à l’analyse de besoins (indicateur 4). Il ne s’agit donc plus d’adapter sans analyse préalable, mais selon les besoins identifiés lors de l’analyse initiale.
Indicateur 13 : coordination des apprentissages dans le cadre d’alternance (OF, CFA)
Le référentiel insiste sur la pédagogie employée, en gardant la même base attendue de lien entre le centre de formation et l’entreprise.
Indicateur 17 : moyens humains et techniques
Là encore, le référentiel insiste sur la mise en relation des moyens avec les objectifs définis (indicateur 5), qui sont potentiellement différents d’une formation à l’autre.
Indicateur 18 : coordination des intervenants
Plus que de coordination des fonctions, l’indicateur se réfère maintenant à une coordination des intervenants (organismes, personnes, entreprises) selon leur fonction.
Indicateur 19 : ressources pédagogiques et appropriation
Comme pour l’indicateur 17, l’accent est mis sur le lien entre les ressources mises à disposition et les objectifs fixés (indicateur 5).
Indicateur 20 : mobilité internationale (CFA)
Cette fois, la notion de preuve est mise en avant. La liste des attributions ne suffit pas.
Indicateur 22 : entretien et développement de compétences
Ce n’est plus tant un plan de développement qui est demandé que la démonstration de la mobilisation effective des différents leviers possibles en vue de la montée en compétence.
Indicateur 23 : veille légale et réglementaire
La démonstration devient plus « applicative » avec à la fois des exemples de prise en compte et une notion de communication (aux personnes concernées).
Indicateur 26 : personnes en situation de handicap (PSH)
Le texte va plus loin en demandant, dans le cas d’accueil de PSH, de préciser les modalités de recours au réseau de partenaires et les mesures spécifiques d’accompagnement mises en oeuvre.
Indicateur 30 : appréciations
Clarification non négligeable, le texte lève le doute sur l’obligation de moyen et non de résultats. En d’autres termes, la collecte effective des réponses ne peut pas toujours être garantie, mais que la sollicitation doit être démontrée. Demander régulièrement (fréquence « pertinente ») et relancer, permet notamment de démontrer la volonté de l’OF de recueillir les appréciations.
Guide de lecture QUALIOPI V9 : des précisions supplémentaires
La version 9 du guide de lecture Qualiopi reprend les précisions apportées par la version 8 et les complète, sans refonte générale des exigences relatives aux indicateurs du référentiel.
Elle apporte notamment deux précisions supplémentaires :
L’ajout d’une annexe totalement dédiée au glossaire, qui rassemble les termes clés utilisés dans le référentiel et facilite leur interprétation par les auditeurs et les organismes audités (délai d’accès, certification professionnelle, blended Learning, etc.) ℹ️ Dans les précédentes versions, ce glossaire était présent au niveau de chaque indicateur, de manière moins exhaustive. À présent, il permet de clarifier certaines notions, tant pour l’auditeur que pour l’organisme audité.
L’ajout, pour les indicateurs concernés, d’encadrés précisant les spécificités et les attendus liés aux activités de sous-traitance.
Sous-traitance QUALIOPI: quelles obligations pour les formations financées par le CPF ?
D’après le décret n° 2023-1350 du 28 décembre 2023, qui porte diverses mesures notamment relatives au compte personnel de formation (CPF) et vise à lutter contre la fraude, plusieurs obligations sont à respecter.
Pour la réalisation d’une ou plusieurs action(s) de formation éligible au financement CPF (aussi appelé service dématérialisée ci-après), le sous-traitant, quel que soit son régime, doit :
Respecter les obligations applicables à tout OPAC (Organisme Prestataire d’Action concourant au développement des Compétences), selon l’article L. 6323-9-1 – 1° du code du travail.
Satisfaire aux conditions d’exercice dans le cadre du service dématérialisé, selon l’article L. 6323-9-1 – 2°du code du travail.
Respecter les prescriptions de la législation fiscale et de sécurité sociale
Avoir produit toutes les pièces justificatives requises
Satisfaire aux conditions prévues par les CGU du service dématérialisé, selon l’article L. 6323-9
Enfin,en fonction de son régime et de son champ d’intervention, le sous-traitant est soumis à :
l’obligation de certification Qualiopi, sur la catégorie d’action visée par la prestation et / ou ;
l’obligation de détenir une « Habilitation pour former ».
Le tableau ci-dessous illustre les situations pour lesquelles ces obligations sont applicables.
À compter du 1er novembre 2026, le référentiel conserve ses 7 critères, mais passe de32 à 33 indicateurs.
Ces changements visent notamment à renforcer la transparence des informations diffusées, la protection des bénéficiaires, le suivi des formations et l’amélioration continue.
Récapitulatif des principales évolutions
Parmi les 32 indicateurs existants, 12 sont modifiés, tandis qu’un 33ème indicateur est créé, spécifiquement pour les centres de formation d’apprentis (CFA).
Détails des évolutions de 2026, indicateurs par indicateurs.
Indicateur 1 : Information du public
Les informations diffusées sur les prestations doivent désormais être accessibles, détaillées et vérifiables. Dans le détail, une attention particulière doit être portée au type de reconnaissance de la formation(RNCP, RS, etc. le cas échéant), aux modalités pédagogiques, et aux possibilités de financement. iL est également précisé l’interdiction absolue de communications trompeuses.
Indicateur 2 : Indicateurs de résultats
Les organismes doivent à présent, préciser les modalités de calcul des indicateurs de résultats qu’ils communiquent, afin de permettre au public de mieux comprendre les données présentées (par exemple : la méthode retenue pour calculer un taux de satisfaction).
Indicateur 3 : Formations certifiantes
Les informations relatives aux certifications professionnelles préparées doivent être complètes, notamment concernant les résultats, les possibilités de validation par blocs de compétences, les équivalences, les passerelles et les débouchés.
Indicateur 7 – Adéquation aux certifications professionnelles
Les prestataires préparant à une certification professionnelle doivent pouvoir démontrer la cohérence entre les prestations proposées et les exigences de la certification visée. L’enjeu ici est de ne pas se limiter à une référence au RNCPou au Répertoire spécifique (RS), mais de pouvoir justifier concrètement cette adéquation.
Indicateur 12 : Prévention des ruptures, des violences, du harcèlement et des discriminations
La prévention des ruptures de parcours est complétée par des exigences relatives à la prévention et au traitement des situations de violence (dont les violences sexistes et sexuelles), de harcèlement et de discrimination. Les organismes concernés doivent donc examiner leurs dispositifs de prévention, de signalement et de traitement de ces situations.
Indicateurs 14 et 15 : Accompagnement des apprentis
Pour les CFA, les exigences évoluent également concernant l’accompagnement des apprentis et l’information sur leurs droits (médiation, signalements), notamment dans les situations de rupture de contrat.
Indicateur 19 : Ressources et accompagnement pédagogique
Le référentiel renforce les exigences relatives aux ressources pédagogiques et à l’accompagnement des bénéficiaires, avec une attention particulière portée à l’effectivité du suivi des formations à distance.
Indicateur 20 : Moyens humains et organisation des CFA
Les dispositions concernant les moyens humains et l’organisation pédagogique des CFA sont également précisées, notamment sur les fonctions et responsabilités nécessaires à l’accompagnement des apprentis. Certaines modalités techniques doivent encore être précisées par les textes d’application concernés.
Indicateur 27 : Sous-traitance et portage salarial
Les exigences relatives à la sous-traitance sont renforcées, avec une attention accrue portée à la conformité des prestations confiées à des tiers et la mention explicite de la conformité au référentiel Qualiopi dans les contrats. Pour les organismes concernés, cela implique donc de vérifier leurs modalités de contractualisation et de suivi des prestations sous-traitées.
Indicateur 30 : Recueil des appréciations
Une précision est apportée concernant le recueil des appréciations des financeurs, désormais mentionnés « le cas échéant ». Cette modification ne change pas fondamentalement les obligations déjà applicables aux organismes.
Indicateur 32 – Analyse des risques
L’amélioration continue ne repose plus uniquement sur l’analyse des appréciations et des réclamations. Elle intègre désormais une analyse des risques portant sur la qualité des formations délivrées. Les organismes doivent donc renforcer leur démarche préventive, en complément des actions correctives déjà mises en place.
🆕Indicateur 33 : Évaluation des enseignements par les apprentis
Ce nouvel indicateur, spécifique aux CFA, impose la mise en place d’un dispositif d’évaluation des contenus et des enseignements par les apprentis, distinct du recueil général de satisfaction. Les résultats doivent être partagés avec les équipes pédagogiques et alimenter une démarche d’amélioration continue dont l’efficacité est évaluée périodiquement.
Et le guide de lecture QUALIOPI V10 ?
À ce jour, la version 9 reste la dernière version publiée du guide de lecture Qualiopi.
La publication d’une V10 est attendue pour préciser l’interprétation des nouvelles exigences et les éléments de preuve pouvant être mobilisés lors des audits.
⚠️ Attention : encore une fois, l’absence de ce nouveau guide ne reporte pas l’entrée en vigueur du décret au 1er novembre 2026.
Les organismes concernés ont donc tout intérêt à examiner dès maintenant leurs pratiques, leurs documents et leurs dispositifs de suivi, en fonction des indicateurs qui leur sont applicables.
➡️ Quels sont les grands principes de cette norme ?
➡️ Mon entreprise est-elle concernée par ce référentiel ?
➡️ Comment obtenir une certification de mon système de management de la qualité ?
Dans cet article, nous répondons à toutes vos questions sur la norme de management de la qualité n° 1, adoptée par plus d’un million d’organismes dans 189 pays.
En bonus, nous vous livrons de premières informations concernant la révision de l’ISO 9001 en version 2026.
C’est parti !
L’ISO 9001, c’est quoi ? Une définition simple, en quelques mots
L’ISO 9001 est une norme de management de la qualité.
Publiée en 1987, elle établit les critères à respecter pour mettre en place un système de management de la qualité (SMQ). Grâce à ce cadre, les organismes qui le souhaitent peuvent améliorer la qualité de leurs produits, de leurs services et satisfaire au mieux leurs clients.
C’est la norme la plus connue et la plus largement adoptée dans le monde !
ℹ️ Au moment où nous écrivons ces lignes, la révision tant attendue de la norme en version 2026 vient d’être publiée. Nous vous en parlons plus en détail à la fin de cet article !
Quels sont les principes d’un système de management de la qualité ?
Vous voulez approfondir davantage le sujet ? Nous sommes là pour éclairer votre lanterne ! 💡
Sachez qu’un système de management de la qualité s’articule autour de 7 grands principes :
Orientation client : toute démarche qualité doit avoir la satisfaction client pour objectif prioritaire.
Leadership : la direction de l’établissement doit être pleinement impliquée pour que le système puisse être déployé efficacement.
Implication du personnel : le SMQ n’est pas l’affaire uniquement du service QHSE ou de la direction, tous les collaborateurs doivent être intégrés à la démarche.
Approche processus : toutes les activités de l’entreprise sont considérées comme des processus interconnectés ayant un impact les uns sur les autres.
Amélioration : la dynamique d’amélioration continue constitue le fondement de tout système de management de la qualité.
Prise de décision fondée sur des preuves : chaque décision doit être prise en fonction de résultats factuels et de données chiffrées pour une plus grande impartialité et efficacité.
Management des relations avec les parties intéressées : les clients, mais aussi les fournisseurs, les collaborateurs et les partenaires contribuent à la performance de l’entreprise.
Ainsi, toute structure qui souhaite initier une démarche qualité devra se conformer à ces règles incontournables !
Comment obtenir la certification ISO 9001 pour son entreprise ?
Nous avons répondu à une 1re question : l’ISO 9001, c’est quoi ? ✅
Maintenant, une 2e interrogation vous taraude peut-être : comment obtenir la certification ISO 9001 ?
En effet, vous avez sûrement déjà constaté que de nombreuses entreprises, en France ou dans le monde, mettent fièrement en avant sur leur site internet un logo « Certifié ISO 9001:2015 (ou 2026*)».
*La nouvelle version (2026) de la norme ayant été publiée le 16 septembre 2026, les organismes vont pouvoir transiter progressivement vers cette nouvelle et dernière version. Plus de détails en fin de l’article. ⬇️
Vous vous en doutez, pour en faire autant, vous devez suivre certaines lignes directrices.
⚠️ Avant d’aller plus loin, nous tenons à vous préciser que la certification n’est pas obligatoire ! Vous êtes libre de déployer les principes du référentiel au sein de votre structure pour guider votre SMQ. En revanche, si vous voulez mettre en avant votre conformité à ce système auprès de vos clients : vous devez être certifié.
Maintenant que c’est dit, comment obtenir ce précieux sésame ?
Vous devez faire appel à un organisme de certification. Ce dernier viendra auditer vos pratiques et votre conformité aux exigences du référentiel ISO 9001. La certification pourra vous être remise sous 15 jours à 3 mois, selon si l’auditeur a relevé ou non des non-conformités à lever.
Dans le cas où des non-conformités sont émises, vous devrez soumettre à l’auditeur un plan d’action (dont la mise en œuvre sera vérifiée sous 3 mois pour les non-conformités majeures ou à l’audit suivant pour les mineures).
Ensuite, un audit de surveillance a lieu tous les ans jusqu’au renouvellement.
Quels sont les avantages à faire certifier son SMQ ?
1. Renforcer la confiance de ses clients
Avec bientôt 40 ans d’existence, la norme ISO 9001 s’est imposée au fil du temps comme un gage de fiabilité dans près de 200 pays et dans tous les secteurs d’activité.
Grâce à cette certification, vous montrez à vos clients que leur satisfaction est votre priorité et que vous mettez tout en œuvre pour améliorer en permanence la qualité de vos produits et services.
2. Réduire les coûts
Avec un système de management de la qualité performant, vous pouvez suivre et éventuellement minimiser les coûts dits de non qualité (non-conformités, rebuts, …).
3. Améliorer la productivité de l’entreprise
Les directives de l’ISO 9001 vous guident vers une meilleure utilisation des ressources, une prise de décision accélérée et une optimisation des processus. Cette organisation repensée vous permet d’améliorer la productivité de votre structure.
En identifiant les risques et menaces auxquels votre entreprise peut être exposée, vous pouvez mieux anticiper leur survenue éventuelle et adopter une approche proactive.
Vous verrez même que certains risques peuvent s’avérer positifs et se transformer en opportunités !
5. Se démarquer de la concurrence
Imaginons 2 entreprises dans le secteur agroalimentaire.
Toutes les deux proposent les mêmes produits aux mêmes tarifs.
En revanche, un élément les distingue : l’entreprise A détient la certification ISO 9001 tandis que l’entreprise B ne la possède pas.
➡️ En tant que client, vers quel acteur allez-vous vous tourner naturellement ?
Nous prenons cet exemple (très simplifié) pour mettre en avant l’avantage concurrentiel que vous offre la certification. Vous vous positionnez comme une structure qui a à cœur la satisfaction de ses clients et l’excellence de ses prestations !
🗣️ Le conseil de l’équipe d’Ethiqual : mieux vaut ne pas attendre une sollicitation client pour engager des moyens et une démarche, elle ne sera que plus efficace et mieux perçue ! Souvent, on apprécie quand l’entreprise s’est lancée dans la démarche sans influence d’un ou plusieurs clients. Cela est ainsi perçu comme une véritable démarche volontaire plutôt que comme une contrainte.
Quels sont les secteurs d’activité concernés ?
Bonne nouvelle, l’ISO 9001 est adaptée à tous les organismes qui cherchent à améliorer leur système de management de la qualité ! Et ce, quel que soit votre secteur d’activité ou la taille de votre structure.
Elle peut aussi bien convenir à une TPE dans le médical, une PME du domaine tertiaire qu’à une multinationale dans l’industrie textile !
De la même façon, elle s’adresse aussi bien :
Aux entreprises privées.
Aux établissements et acteurs de la fonction publique.
Aux associations à but non lucratif.
Quel avenir pour le référentiel ? De la norme ISO 9001:2015 vers l’ISO 9001:2026
Tous les 5 ans, les normes ISO sont réexaminées afin d’évaluer leur pertinence au regard du contexte actuel et la nécessité, ou non, d’une révision. D’ailleurs, nous avions consacré tout un article aux évolutions historiques de l’ISO 9001 de 1987 à aujourd’hui.
Vous ne le saviez peut-être pas, mais… La norme ISO 9001:2015 vit ces derniers instants puisque la version 2026 vient d’être publiée.
Une opportunité de faire partie des premières structures à obtenir la certification à ce référentiel actualisé !
Pour les organismes déjà certifiés ISO 9001:2015, une période de transition est évidemment prévue. Nous vous invitons à nous suivre sur notre page LinkedIn pour être tenu informé régulièrement des évolutions !
Comment se former à la norme ISO 9001 ?
« L’ISO 9001, c’est quoi au juste ? » 🤔
Voilà une question à laquelle vous saurez désormais répondre !
Pour aller plus loin dans la mise en place d’un SMQ au sein de votre établissement, formez en interne votre futur responsable d’audit de système de management de la qualité.
Chez Ethiqual, nous dispensons à Paris, Bordeaux, La Réunion ou même au sein des locaux de votre entreprise la formation Lead Auditor ISO 9001 en partenariat avec le CQI-IRCA. Tous nos formatrices et formateurs sont eux-mêmes auditeurs certifiés et vous apportent leur expertise terrain ainsi que des mises en situation réelle d’audit.
Avec plus de 1 million de certificats délivrés sur 1,5 million de sites, l’ISO 9001 est la norme la plus largement adoptée du portefeuille ISO. Créée en 1987, cette certification des systèmes de management de la qualité a depuis connu de nombreux changements. Toutefois, depuis 2015, le référentiel n’a pas évolué, ce qui a entraîné de vifs débats quant à sa pertinence face au contexte actuel. La norme va-t-elle être révisée ? Quel impact pour les entreprises, auditeurs et formateurs ? On vous dit tout sur l’évolution de la norme ISO 9001.
Il y a du changement du côté de la norme ISO 9001. Aux premières heures du samedi 29 juillet 2023, le résultat de l’un des plus importants scrutins récents de l’ISO est tombé. La norme ISO 9001 version 2015 va être révisée.
Le scrutin s’est déroulé du 28 juin au 28 juillet 2023 à la suite d’une décision prise par le groupe de travail sur la planification stratégique et les opérations du Comité technique 176, sous-comité 2 (TC 176/SC2).
Les membres votants du TC 176/SC2, composé de représentants d’organismes nationaux de normalisation, ont été invités à voter pour l’une des deux options suivantes :
Engager une révision avec effet immédiat sur la base d’une spécification de conception produite par le groupe technique 5 du TC 176.
Laisser la norme « telle quelle » jusqu’à sa prochaine révision prévue en 2026, date à laquelle il sera décidé de la faire évoluer, de la retirer ou de la conserver dans sa forme actuelle.
Bien que de nombreux experts en la matière présageaient un résultat défavorable à la révision, une majorité des votants s’est positionnée en faveur de la révision de la norme ISO 9001 avec effet immédiat.
Un changement controversé auprès des organismes de normalisation
Ce revirement de situation peut surprendre lorsqu’on sait qu’un scrutin similaire, organisé en mars 2021, avait connu une issue différente. À l’époque, le groupe de travail sur la planification stratégique et les opérations (SPOTG) du TC 176/SC2 avait recommandé que la norme ISO 9001:2015 soit confirmée. 2026 avait alors été envisagée comme la date la plus proche à laquelle cette décision serait réexaminée.
Mais les choses n’étaient pas si simples. Le résultat du scrutin de 2021 était très serré. Bien que la plupart des organismes nationaux de normalisation aient choisi à ce moment-là de ne pas modifier la norme, des arguments solides étaient présentés des deux côtés : pour et contre l’évolution de la norme ISO 9001. On pense notamment aux résultats d’une enquête mondiale auprès des utilisateurs ainsi qu’à des travaux relatifs aux concepts futurs et à l’intégrité de la marque.
À la suite de cette décision en 2021, le SPOTG avait créé le groupe technique 5pour évaluer la nécessité d’une révision anticipée de l’ISO 9001. L’objectif visait à produire un projet de spécification technique qui définirait les éléments à inclure dans la prochaine version, quelle que soit la date de cette dernière. Ce travail s’est achevé au début du mois de mars 2023 avant d’être présenté au SPOTG à la fin du mois. Le vote qui a suivi au cours de l’été 2023 aura fait pencher la balance du côté des pro-révision.
Le CQI-IRCA favorable à cette décision
Bien que le Chartered Quality Institute (CQI-IRCA) n’ait pas le droit de vote en tant qu’organisme de liaison de catégorie A auprès de l’ISO TC 176/SC2, il a formulé des commentaires en faveur d’une révision du référentiel. En effet, le Comité de coordination des normes du CQI avait entrepris un travail considérable pour déterminer l’évolution de la norme ISO 9001 version 2015 face aux enjeux actuels.
Alexander Woods, responsable des politiques de l’ACQ, a déclaré à propos du scrutin :
« Nous soutenons sans réserve le vote de l’ISO TC 176/SC2 enfaveur de la mise à jour de la norme ISO 9001:2015. Il est essentiel d’accepter le changement pour que la norme conserve sa valeur et sa pertinence. Les améliorations permettront de garantir qu’elle reflète les meilleures pratiques actuelles en matière de management de la qualité, compte tenu de l’évolution du paysage économique, technologique et sociétal. Nous sommes optimistes quant aux possibilités d’assurer le maintien de la pertinence, de l’utilité et de la valeur d’ISO 9001. »
La norme doit s’adapter à l’environnement interne et externe auquel les entreprises sont confrontées aujourd’hui, et non à celui auquel elles étaient confrontées lors de la dernière révision, il y a plus de dix ans. Elle doit également être conçue pour exploiter les opportunités et atténuer les menaces actuelles présentées par :
L’impact de la révision sur les organismes, auditeurs et formateurs
Le résultat de ce vote est important pour plusieurs raisons.
Tout d’abord, parce que « ISO 9001 – Systèmes de management de la qualité – Exigences » est la norme la plus populaire du portefeuille ISO. Ainsi, toute décision qui vise à la modifier peut avoir un impact significatif sur la certification.
Par ailleurs, la révision de la norme impacte de nombreuses parties prenantes :
les organisations d’utilisateurs finaux (les entreprises) ;
les auditeurs internes et externes de gestion de la qualité ;
les organismes de formation ;
les consultants.
Enfin, le vote tire un trait sur ce qui a été une période difficile pour le SC2. Avec des opinions aussi polarisées sur une révision, il a été plus compliqué que prévu de progresser dans d’autres domaines de travail. Et pour cause, beaucoup de temps et d’efforts ont été consacrés à ce débat.
Il reste néanmoins une question épineuse à trancher : la prochaine édition de l’ISO 9001 doit-elle faire l’objet d’une révision majeure ou mineure ? Comme d’habitude lorsqu’une nouvelle édition est envisagée, le SC2 a face à lui un large éventail d’opinions : entre ceux qui souhaitent peu (voire pas) de changements et ceux qui veulent une mise à jour plus radicale. La spécification de conception telle qu’elle est rédigée peut être interprétée de différentes manières. Le groupe de travail qui établira la nouvelle version n’est donc pas limité à l’une ou l’autre de ces options.
Que se passe-t-il maintenant que les résultats du scrutin sont connus ?
Les prochaines étapes consistent à établir un nouveau groupe de travail pour la révision de l’ISO 9001 et à nommer un animateur/chef de projet. Un appel à candidatures pour ce rôle sera lancé dans les prochains jours. Ensuite, le projet de spécification de conception sera distribué aux membres du SC2. Les commentaires reçus seront alors transmis au groupe de travail pour la révision de la norme, qui en discutera lors de sa première réunion.
Un peu d’histoire : évolution de la norme ISO 9001 depuis 1987
Ce n’est pas la première fois que la norme ISO 9001 subit des changements. De fait, toutes les normes ISO sont réexaminées tous les 5 ans afin d’établir s’il est nécessaire ou non de les réviser. L’objectif est d’assurer leur pertinence au regard des évolutions organisationnelles, politiques et économiques à l’échelle mondiale. Retour sur les évolutions de la norme ISO 9001 au fil du temps…
La norme ISO 9001 version 1987 : la première !
La première version de la norme a été publiée en 1987. Elle était centrée sur l’assurance qualité avec une grande importance accordée à la documentation : pas moins d’une vingtaine de procédures à respecter et un manuel qualité était exigé ! Les organismes pouvaient alors choisir sur quel axe de la norme ils souhaitaient être certifiés :
ISO 9001 : 1987 – Systèmes qualité – Modèle pour l’assurance de la qualité en conception/développement, production, installation et soutien après la vente.
ISO 9002 : 1987 – Systèmes qualité – Modèle pour l’assurance de la qualité en production et installation et le soutien après la vente.
ISO 9003 : 1987 – Systèmes qualité – Modèle pour l’assurance de la qualité en contrôle et essais finaux.
De 1994 à 2008 : vers une approche plus complète des systèmes de management
En 1994, la première révision de la norme intervient. Pas de révolution majeure, il s’agit principalement de clarifications apportées concernant la partie conception et développement.
6 ans plus tard, la version 2000 vient alléger drastiquement la partie documentaire ! Il n’y a désormais plus que 6 procédures obligatoires. Elle engage également des changements majeurs en instaurant une vision plus globale du système de management. L’approche processus fait son entrée avec les notions de « clients » à satisfaire et de « fournisseurs et sous-traitants » à maîtriser.
En 2008, une nouvelle version apporte des précisions en vue d’une meilleure compatibilité avec la norme ISO 14001.
La norme ISO 9001 version 2015 : la dernière en date
C’est la version en vigueur jusqu’à aujourd’hui ! Elle a fait disparaitre le manuel qualité et a introduit les concepts de parties intéressées, de risques et opportunités ou encore la notion globale de prestataires externes.
En bref : vers une norme ISO 9001 version 2026 ?
Après plusieurs phases préparatoires, le projet de norme a franchi une étape clé avec la publication du DIS (Draft International Standard) en août 2025, marquant le lancement de l’enquête publique internationale.
Les votes et commentaires sur ce projet se sont déroulés jusqu’à fin 2025, permettant aux organismes nationaux de normalisation de se positionner et de formuler leurs observations.
Après la publication du projet final (Final Draft International Standard – FDIS) en juillet 2026, c’est officiel : la version 2026 de l’ISO 9001 a été publiée le 16 septembre 2026 !
Comme pour les précédentes révisions, une période de transition de trois ans devrait être mise en place. Les organismes certifiés auraient ainsi jusqu’en 2029 pour adapter leur système de management de la qualité aux nouvelles exigences du référentiel.
💡 Concrètement : la version actuelle ISO 9001:2015 reste pleinement applicable à ce stade, aucune transition immédiate n’est requise, mais il est recommandé d’anticiper dès maintenant les évolutions à venir.
L’enjeu pour les entreprises et les auditeurs sera donc d’intégrer ces évolutions de manière progressive, sans rupture, en s’appuyant sur les pratiques déjà en place.
Pour tenter de diminuer ce nombre d’accidents ainsi que les cas de maladies professionnelles, un référentiel s’impose : celui de la normeISO 45001.
➡️ Qu’est-ce que c’est exactement ?
➡️ Qui sont les entreprises concernées par la mise en place d’un système de management de la santé et de la sécurité au travail (SMSST) ?
➡️ Comment faire pour obtenir la certification ?
Nous répondons à toutes vos questions dans ce petit guide de l’ISO 45001 pour les nuls, pour reprendre une célèbre formulation (même si nous préférons le terme de novice ou de débutant chez Ethiqual 😉).
C’est parti !
C’est quoi ? Définition de l’ISO 45001 pour les nuls/débutants
L’ISO 45001 est une norme internationale de management de la santé et de la sécurité au travail (SST).
Son objectif ? Proposer à toutes les entreprises et organisations un cadre de référence pour maîtriser les risques professionnels et favoriser la sécurité, la santé et le bien-être des collaborateurs au travail.
💡Certains d’entre vous connaissaient peut-être la norme britannique OH SAS 18001 qui a pendant longtemps été le référentiel SST par excellence. Aujourd’hui, elle n’existe plus. Les certifications ont été arrêtées en 2020 et c’est désormais la norme ISO 45001 qui la remplace.
Quels sont les principes et exigences de la norme ISO 45001 ?
Vous connaissez sûrement la norme ISO 9001, le référentiel n° 1 dans le monde qui encadre les systèmes de management de la qualité ?
Eh bien, sachez que l’ISO 45001 dispose d’une structure identique.
Les 2 normes sont construites en 10 chapitres autour de l’annexe SL qui sert de référence à tous les systèmes de management.
Pour ce qui est des grands principes de l’ISO 45001, ce sont ceux de l’amélioration continue de la roue de Deming (ou PDCA) : Plan – Do – Check – Act. Autrement dit :
Planifier : identifier les risques qui menacent la santé et la sécurité au travail des collaborateurs, fixer des objectifs et impliquer la direction ainsi que les équipes.
Réaliser : mettre en œuvre les actions qui visent à améliorer le bien-être et la sécurité des travailleurs.
Agir : mettre en place des actions correctives et faire évoluer le système de management de la SST dans une logique d’amélioration continue.
Quelle évolution pour l’ISO 45001 ? Vers la version 2027
Au moment où nous écrivons ces lignes, la norme ISO 45001:2018 est en cours de révision.
La nouvelle version de la norme devrait être publiée début 2027.
Quelles sont les évolutions à attendre de la part de l’ISO 45001:2027 ?
Meilleure prise en compte de la santé mentale des collaborateurs et des risques psychosociaux (RPS).
Intégration des impacts du dérèglement climatique sur les conditions de travail conformément à l’amendement de 2024 relatif aux enjeux liés au changement climatique.
Considération des besoins spécifiques de tous les salariés (diversité et inclusion).
Renforcement de la notion de leadership.
Adaptation aux TPE / PME afin que les exigences de la norme soient plus accessibles pour les petites structures.
🗣️ Le conseil d’Ethiqual : vous êtes déjà certifié ISO 45001:2018 ? Pas de panique ! Vous disposerez d’un délai de 3 ans pour vous conformer au nouveau référentiel. Pour vous accompagner dans cette transition, nos formations de responsables d’audit ISO 45001 seront mises à jour avec les évolutions du référentiel.
La certification est-elle obligatoire pour assurer la protection des salariés sur le lieu de travail ?
Non, la certification ISO 45001 n’est pas obligatoire.
Cependant, en France, toutes les entreprises sont soumises à une obligation de sécurité de l’employeur. D’après l’article L4121-1 du Code du travail :
« L’employeur prend les mesures nécessaires pour assurer la sécurité et protéger la santé physique et mentale des travailleurs. »
En d’autres termes, la direction de l’établissement doit faire tout ce qui est en son pouvoir pour garantir la sécurité et la bonne santé de ses équipes.
Vous l’aurez compris, c’est là que l’ISO 45001 entre en scène.
Bien que son déploiement ne soit pas impératif, elle vous offre un cadre précieux et une marche à suivre pour protéger vos salariés face aux risques professionnels.
💡 Bon à savoir : en France, le Document Unique d’Évaluation des Risques Professionnels (DUERP) oblige les entreprises à recenser les risques auxquels sont soumis leurs collaborateurs. En revanche, dans les autres pays du monde : ce n’est pas le cas. L’ISO 45001, quant à elle, est une norme internationale. Elle s’applique dans de nombreux pays, indépendamment de leur réglementation interne. Vous voyez la nuance ? Elle est donc particulièrement intéressante si vous avez des parties prenantes à l’international.
L’idée n’est pas de réaliser un document en plus du Document Unique, mais de renforcer son approche. Finalement, la marche à monter en France pour obtenir la certification ISO 45001 est moins haute que dans d’autres pays du monde ! 😉
Comment obtenir la certification ISO 45001 ?
Si vous lisez ce guide de l’ISO 45001 pour les nuls/novices, c’est peut-être parce que vous souhaitez savoir comment décrocher la précieuse certification.
Vous voulez pouvoir dire à vos clients, fournisseurs et collaborateurs que vos pratiques sont conformes à la norme ISO 45001 ? Dans ce cas-là : oui, vous devez obtenir la certification.
Voici les 4 principales étapes à suivre :
Solliciter un organisme de certification afin qu’il vienne évaluer la conformité de votre système de management SST au regard des exigences de la norme ISO 45001 : c’est l’audit initial.
Soumettre à l’auditeur un plan d’action pour corriger les éventuelles non-conformités qu’il aurait relevées pendant l’audit.
Recevoir la certification sous 15 jours à 3 mois environ.
Faire réaliser un audit de surveillance tous les ans et un audit de renouvellement tous les 3 ans afin de conserver la certification ISO 45001.
🗣️ Le conseil de l’équipe d’Ethiqual : préparez au maximum votre audit de certification. Vous voulez éviter les non-conformités majeures qui ralentiraient la délivrance de votre certificat ? Assurez-vous en amont de la conformité de votre système SST à l’ISO 45001. Vous souhaitez vous faire accompagner pour maximiser vos chances d’obtention de la certification ? Chez Ethiqual, notre organisme de formation spécialisé dans les thématiques QHSE, nous vous proposons des accompagnements à la certification sur mesure.
Quels sont les secteurs concernés par le déploiement d’un système de management de la santé et de la sécurité au travail (SST) ?
Posez-vous la question : quels sont les secteurs qui doivent veiller à la santé et à la sécurité de leurs équipes ?
La réponse est évidente : tous.
Dans cette logique, toutes les organisations, quels que soient leur taille ou leur domaine d’activité, peuvent bénéficier des bienfaits de la mise en place de l’ISO 45001. Industrie, commerces, services, santé, établissements publics : tout le monde est concerné.
Certaines branches présentent tout de même plus de risques que d’autres pour leurs collaborateurs.
🏢 Services – Catégorie II (travail temporaire, action sociale, santé, nettoyage) 10 383 cas de maladies professionnelles et 12 décès.
👷 BTP : 7 238 cas de maladies professionnelles et 45 décès.
🔩 Métallurgie : 6 237 cas de maladies professionnelles et 56 décès. Nous constatons ici moins d’accidents, mais d’une plus grande gravité.
Pour finir, la filière la plus touchée par les cas de troubles musculosquelettiques (TMS) est celle qui regroupe les activités autour du bois, ameublement, papier, carton et textile.
Votre entreprise exerce dans l’un de ces secteurs d’activité ? Alors, la mise en place d’un système de management de la santé et de la sécurité au travail se révèle d’autant plus prioritaire.
Quels sont les avantages d’un SMSST ?
Garantir la sécurité et la bonne santé des collaborateurs
Cela devrait être la motivation première de toute structure qui souhaite s’engager dans une démarche SST : améliorer les conditions de travail des collaborateurs.
Déployer un système de management de la santé et de la sécurité au travail conforme à l’ISO 45001, c’est avant tout offrir aux salariés un cadre professionnel plus sûr et plus agréable.
C’est un argument suffisant, vous ne trouvez pas ?
Diminuer les accidents du travail et les cas de maladies professionnelles
Lorsque vous mettez en place un système de management SST, vous diminuez les risques de survenue d’accidents du travail et de maladies professionnelles.
Voilà un argument auquel seront sensibles les services RH et QHSE !
L’ISO 45001 vous aide à identifier les risques professionnels auxquels vos équipes sont exposées et à les prévenir. Vous êtes alors dans une démarche de prévention plutôt que de réparation.
🗣️ L’exemple d’Ethiqual : nous avons aidé notre partenaire Envie2E Aquitaine dans son cheminement vers la mise en place d’un système de management de la santé et de la sécurité au travail. Cette entreprise assure notamment le traitement et la logistique des déchets d’équipements électriques et électroniques (DEEE). Elle accompagne également l’insertion professionnelle de personnes qui rencontrent des difficultés d’accès à l’emploi.
Ensemble, nous avons travaillé sur la mise en place de :
¼ d’heure dédié à la sécurité chaque matin avec toute l’équipe.
Intégration de la dimension sécurité dans le parcours d’intégration des nouveaux arrivants.
Accompagnement individuel des personnes en difficulté d’accès à l’emploi afin de minimiser les risques d’accidents du travail.
Accompagnement managérial renforcé.
Port des EPI et EPC.
Ici, la mise en place du SMSST n’a pas pour but de rechercher la certification finale. Elle vise avant tout à améliorer l’environnement de travail et la sécurité des collaborateurs au quotidien.
Améliorer la productivité de l’entreprise
Moins d’accidents signifie moins d’arrêts de travail, ce qui signifie aussi… moins d’absentéisme et une meilleure productivité !
En voilà une réaction en chaîne positive, non ? 🤓
Avec une politique SST performante, vous évitez l’interruption d’activité causée par les accidents et les arrêts maladie. Vous n’avez pas à stopper la production ni à lancer un recrutement en urgence pour remplacer le collaborateur absent.
Répondre aux exigences réglementaires
Nous en avons parlé un peu plus haut : en tant qu’employeur, vous êtes tenu de tout mettre en œuvre pour garantir la sécurité de vos collaborateurs.
Grâce à un système de management SST conforme à la norme ISO 45001, vous vous assurez de prévenir tous les risques qui pourraient survenir.
Ainsi, vous répondez à votre obligation de sécurité des travailleurs de façon efficace et vous évitez des poursuites juridiques longues et coûteuses.
Renforcer la marque employeur et la réputation de l’organisation
Chez Ethiqual, nous le répétons souvent : il ne faut pas mettre en place un système de management simplement pour des questions d’image ou de réputation.
L’initiation de cette démarche doit avant tout être motivée par une volonté d’amélioration continue ; dans notre cas ici, d’amélioration des conditions de travail des collaborateurs.
Toutefois, nous ne pouvons pas nier que l’amélioration de l’image de l’organisation est une conséquence positive du déploiement d’un SMSST ! 😉
➡️ Les salariés qui se sentent considérés et sécurisés restent fidèles à l’entreprise : diminution du turnover.
➡️ Les nouveaux talents entendent parler de vous en bien, car votre politique SST est reconnue : hausse des candidatures et facilitation des recrutements.
➡️ Les clients, fournisseurs et partenaires vous font confiance et sont sensibles à votre engagement en faveur du bien-être au travail : multiplication des opportunités.
C’est un cercle vertueux !
Comment se former à la norme ISO 45001 ?
Voilà qui achève notre petit guide sur l’ISO 45001 pour les nuls/les débutants !
Nous espérons que vous y voyez désormais plus clair sur les principes et les avantages de la norme ainsi que sur son processus de certification.
Vous aimeriez améliorer votre connaissance du référentiel et apprendre à auditer en interne votre système de management de la santé et de la sécurité au travail (SST) ? Découvrez notre formation de Lead Auditor ISO 45001 en partenariat avec le CQI-IRCA !
78 % des entreprises déclarent ne pas être suffisamment préparées en cas de cyberattaque, d’après l’étude ImpactCyber menée en 2024.
Pourtant, les tentatives d’hameçonnage, de piratage, de vol ou de destruction de données touchent de plus en plus d’organisations.
Alors, comment protéger les informations de vos collaborateurs, clients et partenaires à l’ère de l’intelligence artificielle (IA) ? La norme ISO 27001 : c’est quoi ? Comment la mettre en place dans votre entreprise pour renforcer votre cybersécurité ? Nous répondons à toutes vos questions sur ce référentiel de management de la sécurité de l’information !
La norme ISO 27001, c’est quoi exactement ?
L’ISO 27001 est une norme internationale qui définit le cadre de mise en place d’un système de management de la sécurité de l’information. Autrement dit, c’est le référentiel incontournable en matière de cybersécurité !
Elle permet à tout type d’entreprises et d’organisations de :
Identifier les risques liés à la sécurité de leurs données.
Mettre en place des mesures de protection pour prévenir les cyberattaques.
Définir les responsabilités de chacun au sein du système de management.
Qu’il s’agisse d’informations confidentielles concernant vos clients ou vos collaborateurs, de données financières ou de documents de propriété intellectuelle… La norme vise la protection de tout type de data !
ℹ️ Le saviez-vous ? En réalité, le nom complet de la norme est : ISO/IEC 27001. Pourquoi ? Eh bien, car la norme a été publiée de façon conjointe par l’ISO et par la Commission électrotechnique internationale (International Electrotechnical Commission ou IEC, en anglais).
ISO 9001 VS ISO 27001 : quelles différences ?
D’un point de vue technique, le référentiel ISO 27001 est très similaire à celui de l’ISO 9001 ! En effet, les deux normes suivent la même structure (elle-même basée sur l’annexe SL, commune à toutes les normes). Les 3 premiers chapitres sont consacrés essentiellement aux termes et définitions tandis que les chapitres 4 à 10 abordent le maintien du système de management.
Toutefois, nous pouvons relever 2 différences majeures :
La cible : l’ISO 9001 a pour objet la qualité et la satisfaction client tandis que l’ISO 27001 vise la sécurité de l’information.
Une annexe additionnelle : la norme ISO 27001 inclut une annexe additionnelle qui liste les contrôles de sécurité des données obligatoires à mettre en place.
Pourquoi la cybersécurité est-elle un enjeu majeur pour les entreprises ?
Notre société est une « société de l’information ».
Aujourd’hui, 29 000 Go de données sont publiées sur internet, par seconde. Oui, oui, par seconde ! Vous imaginez ?
D’ailleurs, Google, OpenAI, Microsoft, Oracle ou encore Uber font partie des entreprises avec les plus fortes capitalisations boursières. Et que font-elles ? Elles traitent de l’information.
Dans ce cadre, il serait légitime de penser que les technologies et langages de programmation qui encadrent ces données sont 100 % sécurisés. Malheureusement, c’est bien loin d’être le cas ! Dans les années 60, des décisions économiques et idéologiques ont été prises (notamment aux États-Unis) et font que, par défaut :
👉🏼 Un programme est susceptible d’être buggé.
👉🏼 Un réseau est susceptible d’être piraté.
Et ces mêmes choix sont de nouveau faits à notre époque avec l’IA générative (ChatGPT, Gemini, etc.) ! Oui, ça fonctionne, mais au niveau de la confidentialité et de la sécurité des données… les failles sont évidentes.
Aujourd’hui plus que jamais, la sécurité de l’information est un enjeu majeur pour toutes les organisations !
🗣️ Une anecdote sur la cybersécurité racontée par Ethiqual : le premier pirate connu dans les médias était américain et il a fait son apparition dans les années 60-70 : Captain Crunch. Il tirait son surnom d’une marque de céréales qui offrait un sifflet en cadeau dans la boîte. Le son du sifflet correspondait à une fréquence qui permettait de geler le comptage par le réseau téléphonique du temps passé en communication. Autrement dit, on utilisait le sifflet au téléphone et l’appel devenait gratuit. Ce qui est intéressant dans cette anecdote, c’est qu’il n’y avait pas besoin d’un ordinateur pour s’immiscer dans une faille de sécurité de l’entreprise !
Quelles sont les conséquences d’une cyberattaque ?
15 % des entreprises ont subi une cyberattaque en 2024, d’après l’étude ImpactCyber menée auprès de 500 TPE et PME (hameçonnage, ransomware, piratage de compte, téléchargement d’un virus, etc.).
Un chiffre plutôt alarmant, n’est-ce pas ? Ce qui l’est encore plus, c’est que 43 % de ces organisations déclarent ne pas comprendre l’origine de ces attaques.
Le constat est clair : aujourd’hui, les entreprises ne sont pas suffisamment armées contre la cybermalveillance.
Pourtant, les conséquences sont bien réelles :
Vol ou destruction de données sensibles.
Perturbation ou arrêt total de l’activité.
Impact sur le chiffre d’affaires de l’entreprise.
Dans ce contexte, la mise en place de la norme ISO 27001 vous apporte un cadre pour mieux anticiper ces incidents de sécurité et garantir la protection de vos données.
Quels sont les avantages d’être certifié ISO 27001 ?
Pour assurer la confidentialité et la protection de vos informations, nous vous recommandons de vous conformer aux exigences de la norme ISO 27001.
Les avantages pour votre organisation sont nombreux :
Identifier, analyser et évaluer les risques prioritaires et les failles de sécurité existantes.
Prévenir les cyberattaques et leurs conséquences sur les finances, l’organisation et la réputation de l’entreprise.
Multiplier les opportunités et les contrats : pour certains appels d’offres, notamment dans le domaine des réseaux et des télécommunications, la certification ISO 27001 est obligatoire. Un véritable avantage commercial et concurrentiel !
Garantir la sécurité des données de vos clients, partenaires et collaborateurs.
Améliorer l’image de votre entreprise et la confiance accordée par les parties prenantes.
Quels secteurs d’activité sont les plus concernés par la mise en place d’un système de management de la sécurité de l’information ?
Le médical, la tech, la distribution, l’industrie
Tous les secteurs d’activité sont touchés par les questions de cybersécurité, puisque tous gèrent de l’information !
Les domaines qui traitent de l’information personnelle et sensible sont encore plus concernés :
La distribution (Leclerc, Amazon, Vinted, etc.).
Les hôpitaux et les cliniques.
Les établissements médicaux et pharmaceutiques.
La technologie et les logiciels (Cap Gemini, Atos, Microsoft, etc.).
Les banques.
Etc.
Ce n’est pas tout ! L’industrie est également un secteur vulnérable à la cybermalveillance. En témoigne cet exemple aux conséquences lourdes…
Le cas de Jaguar Land Rover (JLR) : une cyberattaque qui coûte cher
2,19 milliards d’euros. 💵
C’est la somme perdue par le groupe automobile Jaguar Land Rover (JLR) à cause d’une cyberattaque survenue en août 2025.
Un ransomware, logiciel qui vise à prendre en otage des données restituées en échange d’une rançon, a paralysé la totalité de la firme britannique pendant plusieurs semaines.
La conséquence ? Une chaîne de production totalement à l’arrêt et l’incapacité de livrer les sous-traitants et les clients. Ce n’est pas que le groupe JLR qui a été impacté, c’est tout l’écosystème automobile britannique !
Vous le voyez, personne n’est à l’abri… même les géants de l’industrie.
Comment se former à ce référentiel ? La formation ISO 27001 d’Ethiqual en partenariat avec le PECB
Maintenant que vous savez comment le référentiel ISO 27001 peut vous aider à renforcer la sécurité de vos informations, la question est… Comment faire pour le mettre en place au sein de votre structure ?
Commencez par former vos équipes à la norme ISO 27001 !
➡️ Vous menez une politique RSE au sein de votre organisation ?
➡️ Vous voulez minimiser votre impact sur la planète, réduire votre production de déchets et votre consommation d’énergie ?
Alors, les mesures de la norme ISO 14001 vont se révéler d’une aide précieuse pour rendre votre système de management environnemental encore plus efficace !
Mais, au fait… L’ISO 14001 : c’est quoi ? Quelles sont les entreprises concernées par la mise en place de ce référentiel ? Quelles évolutions prévoir avec la version 2026 ?
Nous répondons à toutes vos questions dans cet article !
L’ISO 14001, c’est quoi exactement ?
L’ISO 14001 est une norme internationale de management environnemental. 🌱
Il s’agit d’un référentiel à destination des entreprises et organismes qui cherchent à minimiser leur impact sur l’environnement. Ce dernier propose un cadre pour déployer un système de management environnemental (SME) efficace et l’améliorer de façon continue.
Aujourd’hui, elle est la 2e norme la plus largement adoptée dans le monde avec 676 232 certificats en 2024, d’après l’étude ISO Survey.
ℹ️ La version 2026 de la norme ISO 14001 a été publiée le 15 avril 2026, remplaçant ainsi la version 2015. Nous vous en reparlons plus en détail à la fin de cet article ! 😉
Quelles différences entre l’ISO 9001 et l’ISO 14001 ?
Ce ne sont pas que des numéros !
Les normes ISO 9001 et ISO 14001 portent sur des thématiques tout à fait distinctes.
➡️ L’ISO 9001 est une norme de management de la qualité. Elle vise à garantir la qualité des produits et des services ainsi que la satisfaction des clients et de toutes les parties prenantes de l’entreprise. Pour en apprendre davantage sur ce référentiel, nous vous invitons à lire notre article dédié : ISO 9001 : c’est quoi et comment être certifié ?
➡️ L’ISO 14001 est une norme de management de l’environnement. Elle a pour but de réduire l’empreinte carbone d’une organisation, d’avancer vers une gestion plus responsable des ressources et d’améliorer sa performance environnementale.
Néanmoins, des similitudes existent entre elles ! En effet, elles sont toutes deux construites sur la même structure, basée sur l’annexe SL.
Vous avez déjà intégré l’ISO 9001 dans votre établissement ? Alors, le déploiement de l’ISO 14001 s’effectuera dans le même cadre.
Quels sont les principes et exigences de l’ISO 14001 ?
Comme toutes les normes ISO, la 14001 se base sur les principes fondamentaux d’amélioration continue de la roue de Deming ou PDCA :
P : Planifier (Plan).
D : Réaliser (Do).
C : Vérifier (Check).
A : Agir (Act).
Elle repose néanmoins sur des objectifs spécifiques au management de l’environnement, tels que :
Protéger l’environnement en maîtrisant les impacts environnementaux.
Renforcer la performance environnementale.
Adopter une vision du cycle de vie des produits et services, de la production à la consommation, afin de limiter les conséquences sur la planète.
Identifier et préparer les situations d’urgence (Exemple : déversement accidentel de produits dans l’environnement).
Comment se déroule la certification ISO 14001 par étapes ?
Vous souhaitez obtenir la certification ISO 14001 pour votre organisation ? Vous allez devoir soumettre vos pratiques à un organisme certificateur. Ce dernier examinera votre conformité aux exigences de la norme.
Voici comment se déroule la procédure :
Un audit initial à l’issue duquel vous pourrez recevoir la certification.
Un audit de surveillance n° 1, un an plus tard.
Un audit de surveillance n° 2, 2 ans plus tard.
Un audit de renouvellement, 3 ans plus tard.
Ce même cycle se répétera tous les 3 ans ! 🔄️
💡 Nous présentons et rappelons tout le déroulé et contenu d’un cycle de certification lors de nos formations IRCA pour les responsables d’audit !
🗣️ Le conseil de l’équipe d’Ethiqual : vous êtes déjà certifié ISO 9001 ? Sachez que vous pourrez à terme synchroniser les cycles de certification des 2 normes pour que vos audits de renouvellement se déroulent la même année. Si par exemple, l’audit de renouvellement pour l’ISO 9001 doit intervenir en 2028 et celui de l’ISO 14001 est prévu pour 2029 : vous pouvez demander à avancer ce dernier afin que les 2 audits de renouvellement aient lieu en 2028. Pratique, n’est-ce pas ?
Quels sont les avantages de la mise en place d’un système de management de l’environnement ?
1. Réduire son empreinte carbone
C’est sans doute la motivation n° 1 pour déployer un système de management de l’environnement au sein de votre organisation : la protection de l’environnement.
Face au réchauffement climatique et à l’appauvrissement des ressources naturelles, l’écologie n’est plus une option, mais une nécessité.
Lorsque vous mettez en œuvre la norme ISO 14001 dans votre structure, vous prenez conscience de votre impact environnemental afin de pouvoir prioriser vos actions !
➡️ Exemple : une entreprise industrielle a mis en place l’utilisation de gobelets en carton pour la pause-café dans le cadre de sa politique RSE. C’est une bonne action pour la planète, certes, mais est-ce que l’impact environnemental le plus important de cette société est lié aux gobelets ? Sûrement que non ! Peut-être que la gestion de ses déchets et des polluants est un axe prioritaire ? C’est là que l’ISO 14001 intervient. Elle vous aide à cibler ce sur quoi concentrer vos efforts pour avoir le plus d’impact possible.
2. Formaliser ses engagements écologiques
Vous menez déjà en interne une politique de gestion des déchets, de covoiturage ou de sobriété énergétique ? Vous pouvez aller plus loin grâce à l’ISO 14001 !
Le référentiel donne un cadre à vos actions et vous permet d’intégrer pleinement l’écoresponsabilité dans la stratégie de l’entreprise pour encore plus de résultats. Vous formalisez vos bonnes pratiques, vous vous assurez de leur application et vous analysez leur efficacité pour améliorer en permanence votre SME.
3. Maîtriser ses coûts
Eh oui, protéger la planète peut aussi avoir des bienfaits sur la productivité de votre entreprise !
Mais comment exactement ?
Prenons un exemple concret.
➡️ Vous êtes une entreprise dans le domaine tertiaire et vos 150 collaborateurs travaillent essentiellement dans des bureaux, sur ordinateur toute la journée. À travers la mise en place de votre SME, vous avez déployé une politique de réduction de la consommation d’énergie. 🔋 Désormais, le chauffage dans les locaux est limité à 19 °C l’hiver. Cette initiative écoresponsable vous permettra de réaliser de vraies économies d’électricité !
Il en va de même en ce qui concerne la gestion de l’eau ou des déchets (qui par ailleurs peuvent parfois être revalorisés 💸).
C’est gagnant-gagnant pour vous et pour l’environnement !
4. Améliorer l’image de l’entreprise
Le respect de l’environnement fait partie des valeurs profondes de votre établissement ?
Mettez-le en lumière !
La certification ISO 14001 vous permet de rendre visible ce que vous faisiez jusqu’alors dans l’ombre ! Reconnue dans le monde entier, la norme est gage de fiabilité et de confiance.
Ainsi, vous garantissez à vos collaborateurs, fournisseurs et clients que vos initiatives écoresponsables sont réelles et concrètes ; et ne font pas partie d’une stratégie de greenwashing destinée à manipuler les parties prenantes.
5. Se conformer à la réglementation environnementale
Même si cette norme de management environnemental va plus loin que le minimum obligatoire, elle vous permet de vous conformer plus rapidement et efficacement aux exigences légales et réglementaires.
➡️ Par exemple, le Décret Tertiaire du 23 juillet 2019 impose à tous les bâtiments du secteur tertiaire (bureaux, commerces, restaurants, entrepôts, etc.) une réduction de leur consommation d’énergie de – 40 % d’ici 2030.
La norme ISO 14001 vous fournit un cadre et des outils pour mieux accompagner cette transition !
Quels sont les secteurs concernés par ce référentiel de management environnemental ?
Aujourd’hui, quel domaine d’activité n’est pas concerné par les enjeux de transition écologique ? 🌎
Aucun !
L’ISO 14001 contribue donc à améliorer les performances environnementales de toutes les organisations, quels que soient leur taille ou leur secteur !
🏭 Industrie et manufacture.
🍎 Agriculture et agroalimentaire.
💄 Industrie cosmétique.
🏨 Tertiaire et services (commerce, hôtellerie, etc.).
✈️ Transports (ferroviaire, aéronautique).
🔋 Énergie.
📱 Technologies.
Sans oublier les services publics et les associations !
Quelles sont les évolutions de la norme ISO 14001 ? Une nouvelle version en 2026 !
💡 Le saviez-vous ? La norme ISO 14001 a été publiée pour la première fois en 1996.
Depuis, elle a connu 3 évolutions :
Une 1re en 2004 qui a renforcé l’évaluation des performances environnementales et l’implication de la direction de l’organisation dans le SME.
Une 2e en 2015 qui a permis à l’ISO 14001 de devenir une norme incontournable en adoptant la structure HLS (désormais annexe SL) commune à toutes les normes de système de management.
Une 3e en 2026, la toute dernière en date !
Alors, qu’est-ce qui change avec l’ISO 14001:2026 ? Concrètement, il n’y a pas de changements majeurs avec cette nouvelle version, mais un approfondissement de la notion de cycle de vie et l’intégration de nouvelles thématiques environnementales émergentes.
Pas de panique si vous êtes actuellement certifié ISO 14001:2015 ! Une période de transition de 3 ans est prévue. Autrement dit, la norme version 2015 restera valide jusqu’à laisser place progressivement à la version 2026, au plus tard en 2029.
Cette transition se fait notamment au cours des audits de suivi ou de renouvellement, usuellement dans les 18 à 24 mois après la révision pour les entreprises déjà certifiées. Pour celles en projet de certification, elles pourraient être certifiées sur la version 2026 directement, selon le calendrier.
🗣️ L’info’ d’Ethiqual : la révision de l’ISO 14001 intervient à quelques mois de la révision prévue de la norme n° 1 mondiale : l’ISO 9001. Nous vous en parlions d’ailleurs en détail dans notre article sur l’évolution de la norme ISO 9001 de 1987 à aujourd’hui. L’année 2026 est donc bien chargée pour tous les auditeurs et entreprises certifiées !
Comment se former à la norme ISO 14001 ?
« L’ISO 14001, c’est quoi exactement et à quoi ça sert ? » 🤔
Nous espérons que vous terminez la lecture de cet article avec une réponse claire à cette question !
Vous voulez conduire des audits de SME au sein de votre structure ou améliorer votre connaissance du référentiel ? Formez en interne votre futur responsable d’audit de système de management environnemental !
Chez Ethiqual, nous dispensons à Paris, Bordeaux, La Réunion ou même au sein des locaux de votre entreprise la Formation Lead Auditor ISO 14001 en partenariat avec le CQI-IRCA. Nos formatrices et formateurs sont eux-mêmes auditeurs certifiés et vous apportent leur expertise terrain ainsi que des mises en situation réelle d’audit.
Nous avons le plaisir de vous annoncer que depuis le 15 juin 2026, ces formations sont adaptées à la nouvelle version ISO 14001:2026 !
Au 13/10/2025 : pas d’évolution sur le sujet, les examens sont toujours au format papier.
⚠ Les informations ci-après sont fournies à date, selon les données en notre possession, et sont susceptibles d’évoluer. Nous tenterons de les mettre à jour le plus régulièrement possible.
Il y a quelques mois, le CQI-IRCA a présenté à ses partenaires (dont ETHIQUAL), le planning de déploiement ainsi que les modalités des nouveaux examens IRCA.
Ces nouveaux examens ont été déployés pour les cours délivrés en Anglais depuis le 7 novembre 2022. Pour la France, cette nouvelle forme d’évaluation devrait entrer en application en mai-juin 2023 – la date exacte n’est pas encore fixée et cette échéance pourrait être modifiée.
Changement majeur : à compter de la date qui sera définie, fini les versions papier pour passer les examens. Ils seront à effectuer dans un délai de trente jours après la formation, sous informatique.
Ainsi, les principaux changements imposés (à nous tout comme à tous les autres partenaires du CQI-IRCA) sont présentés dans la suite de cet article.
Examen IRCA – quésaco ?
Les formations IRCA que nous délivrons en tant qu’ATP (partenaire) du CQI-IRCA sont des formations certifiantes. De fait, pour obtenir la certification, un examen individuel doit être passé par les participants en fin de session. ____________________________________________________________________________________________________
Qu’est-ce que cela change ?
L’examen se réalisera seul. Sous entendu : sans les autres participants et sans le formateur en « surveillance » physique – dans l’endroit que vous souhaiterez.
Le contenu : il n’y aura plus de de champs « libres » et l’examen deviendra plus binaire. Il se composera de diverses sections (cinq au lieu de quatre) avec des choix de scénarios et des questionnaires à choix multiples.
La langue utilisée : l’examen sera disponible en plusieurs langue, vous laissant ainsi plusieurs options. De fait, le recours à un dictionnaire ne sera en revanche plus autorisé.
La notation deviendra un peu moins « exigeante ». Au lieu de 90 points et une note minimale requise égale à 70% de la note totale, l’examen sera noté sur 80 points avec une note minimale requise de 40 points (soit 50% de la note totale).
Les corrections : elles ne seront plus effectuées par l’organisme de formation mais par un logiciel, de manière automatisée, avec un passage en revue des corrections en suivant (ce point reste à éclaircir).
ET NIVEAU LOGISTIQUE…
Le timing : l’examen devra être effectué dans un délai de 30 jours après la formation. Vous choisirez votre date grâce à un « ticket » – payant – on y vient juste après – que nous générerons à la fin de la formation.
Le tarif : le prestataire choisi par l’IRCA pour faire passer les examens en ligne facture chaque passage d’examen. Par conséquent, nous serons donc contraints de re-facturer ces frais. Nous sommes à ce jour dans l’attente de ces tarifs exacts pour les intégrer dans le coût de la formation.
L’enchaînement des sessions [dans le cas où vous souhaitez vous certifier sur plusieurs référentiels à la suite]. En effet, le CQI-IRCA se donne un délai de trois semaines pour valider les résultats de l’examen. Par conséquent, même si vous pourrez vous inscrire et suivre une formation de « conversion » juste après la formation « initiale », vous ne pourrez passer l’examen de la seconde qu’après avoir validé celui de la première (et on espère ne pas vous avoir perdus sur ce point).
En cas d’échec, la seconde session devra se dérouler dans un délai d’un an après la formation. Elle sera également soumise au « ticket » émis par nous, de nouveau payant, dans les mêmes conditions que le premier examen.
Qu’est-ce que cela ne change pas ?
La formation, que nous voulons toujours dynamique, très illustrée et en petits groupes.
Notre accompagnement, avant, pendant et après la formation. Car même si vous passerez seul l’examen, nous ne vous laisserons pas seul durant sa préparation.
La formation compte pour le contrôle continu et les différentes évaluations réalisées durant la formation doivent être validée pour que l’inscription à l’examen soit possible (seule différence : la génération du fameux « ticket » de passage à l’examen en ligne sous ces conditions, nécessitant de faire le point avec chacun à la suite de la formation).
La formation comportera un examen test. *
*Mais nous travaillons d’arrache-pied à élaborer des questions tests qui pourront vous servir d’entraînement, en supplément.
Les équipements électroniques seront toujours interdits (sauf évidemment l’ordinateur pour les nouveaux examens en ligne)
Une copie électronique ou papier, non annotée, du référentiel concerné par l’examen restera accessible
Vous devrez obtenir 50% des points dans chaque section (cette condition vient en plus de la note globale minimale requise suscitée) pour valider l’examen
Vous l’aurez compris, quels que soit les changements, nous mettons et nous mettrons tout en oeuvre pour que cela se passe au mieux pour vous. Mais d’ici là, quelques sessions avec examens papier n’attendent plus que vous…
Dans un précédent article, nous vous présentions les avantages de se lancer dans une formation d’auditeur certifié. Si vous vous demandez à présent quel est l’intérêt d’obtenir cette certification avec le CQI-IRCA, vous êtes au bon endroit.
Qu’est ce que l’IRCA ?
Commençons par la base : IRCA signifie International Register of Certificated Auditors, autrement dit, registre international des auditeurs certifiés. Il s’agit d’un registre de renommée mondiale (plus de 150 pays), auquel adhèrent plus de 11 000 auditeurs.
L’IRCA est un organisme anglais qui a développé un réseau mondial d’organismes de formation partenaires (ATP) – dont Ethiqual fait partie – et constituant une division du Chartered Quality Institute (CQI)*.
*Le CQI est une organisation qui a pour but de promouvoir les meilleurs pratiques professionnelles dans le monde.
Reconnaissance professionnelle : indicateur de qualité, passeport pour les opportunités
Le titre « auditeur certifié IRCA » est un indicateur de qualité pour les sociétés auditées ou pour tous ceux qui sont présents dans la profession.
La certification rend également possible l’inscription sur le registre des auditeurs certifiés, largement consulté par les organismes en recherche d’auditeurs.
Perfectionnement professionnel : faire évoluer sa carrière d’auditeur
À mesure que les responsabilités augmentent, les évolutions de statut (Internal auditor, Auditor, Lead Auditor, etc.) proposées par l’IRCA offrent la possibilité de faire progresser sa carrière dans l’audit et de planifier son développement professionnel.
Bibliothèque d’information : accès exclusif et gratuit
Devenir membre (auditeur) IRCA permet l’accès à des publications et des ressources en ligne telles que des rapports associés à l’élaboration des normes, des articles de fond sur des sujets clés de l’audit ainsi que sur la qualité en général, des revues du monde entier (Quality World, Assurance Quality, JournalOfQuality Management), etc.
Réaliser des audits internes, c’est auditer son propre système. Ils servent d’auto-évaluation et permettent de mesurer les forces et les faiblesses du système selon les exigences applicables. La plupart des référentiels qualité exigent d’ailleurs que ces audits soient planifiés.
Qui peut les réaliser ?
Toute personne compétente, formée et non directement responsable de ce qui est audité. Par exemple, la personne en charge de la qualité ne peut auditer son propre processus en toute objectivité et impartialité. Cela peut donc être une personne de l’organisme ou un consultant externe (et compétent) si personne d’autre n’est disponible.
Les audits seconde partie
Un organisme peut mener des audits dans un autre, avec lequel il a ou aura un contrat ou une entente de fourniture de services ou de biens. Ces types d’audits dits de seconde partie, aussi appelés audits fournisseurs, permettent de s’assurer que le prestataire externe opère dans un environnement contrôlé.
Qui peut les réaliser ?
De la même manière que pour les audits de première partie, ils peuvent être réalisés par du personnel compétent ou par un consultant externe.
Les audits tierce partie
Aussi nommés audits de certification, ils visent à certifier un système de management. Ils sont organisés selon un cycle de 3 ans avec : un audit initial (ou de renouvellement) et deux audits de surveillance (et parfois des audits spéciaux).
Qui peut les réaliser ?
Ils sont effectués par un organisme indépendant – dit organisme de certification (OC) – , qui délivre ensuite un certificat de conformité aux exigences de la / des norme(s) audité(s). Ces organismes peuvent être accrédités (ou non), mais c’est un autre aspect dont nous vous parlerons une prochaine fois.
Amélie HORAUD Consultante, formatrice et responsable d’audit certifiée IRCA
D’ailleurs, nous abordons ces sujets plus en détails lors de notre formation de Responsable d’audit des systèmes de management de la qualité (auditeur certifié IRCA ISO 9001:2015).
Pour offrir les meilleures expériences, nous utilisons des technologies telles que les cookies pour stocker et/ou accéder aux informations des appareils. Le fait de consentir à ces technologies nous permettra de traiter des données telles que le comportement de navigation ou les ID uniques sur ce site. Le fait de ne pas consentir ou de retirer son consentement peut avoir un effet négatif sur certaines caractéristiques et fonctions.
Fonctionnel
Toujours activé
L’accès ou le stockage technique est strictement nécessaire dans la finalité d’intérêt légitime de permettre l’utilisation d’un service spécifique explicitement demandé par l’abonné ou l’utilisateur, ou dans le seul but d’effectuer la transmission d’une communication sur un réseau de communications électroniques.
Préférences
L’accès ou le stockage technique est nécessaire dans la finalité d’intérêt légitime de stocker des préférences qui ne sont pas demandées par l’abonné ou l’internaute.
Statistiques
Le stockage ou l’accès technique qui est utilisé exclusivement à des fins statistiques.Le stockage ou l’accès technique qui est utilisé exclusivement dans des finalités statistiques anonymes. En l’absence d’une assignation à comparaître, d’une conformité volontaire de la part de votre fournisseur d’accès à internet ou d’enregistrements supplémentaires provenant d’une tierce partie, les informations stockées ou extraites à cette seule fin ne peuvent généralement pas être utilisées pour vous identifier.
Marketing
L’accès ou le stockage technique est nécessaire pour créer des profils d’internautes afin d’envoyer des publicités, ou pour suivre l’utilisateur sur un site web ou sur plusieurs sites web ayant des finalités marketing similaires.